- セキュリティ
- 保守管理
最終更新日:
 サイト引越し屋さん編集部
Webサイトの復旧力とは?WordPressの”もしも”に備える新常識
あなたは「Webサイトの復旧力」という言葉を、聞いたことがありますか?
実は「Webサイトの復旧力」とは、WordPress等のWebサイトに事故やハッキングが起きた際に、サイトを元の状態へ戻せる力を指す、私たちサイト引越し屋さんが作った2026年9月に生み出した造語です。
私たちはこれまで累計3,500件以上のWordPress案件に携わってきました。2026年はWordPress本体からレンタルサーバーまで、これまでにない規模の事故が相次いでいます。
そんな時代背景もあり、現在においてももちろん、今後はさらに「復旧力」が必要になってきました。そこで本記事では、実際の事例をもとにこの「復旧力」について詳しく解説していきたいと思います。
\「絶対に復旧できる」WordPress保守サービス/
世界最高品質のバックアップ体制累計3,500案件以上の対応実績
WordPressの保守管理は私たちサイト引越し屋さんにお任せください。
専属担当がお客様をサポートします。
>>WordPress保守管理サービス詳細はこちら
WordPress保守には大きな変化が起きている
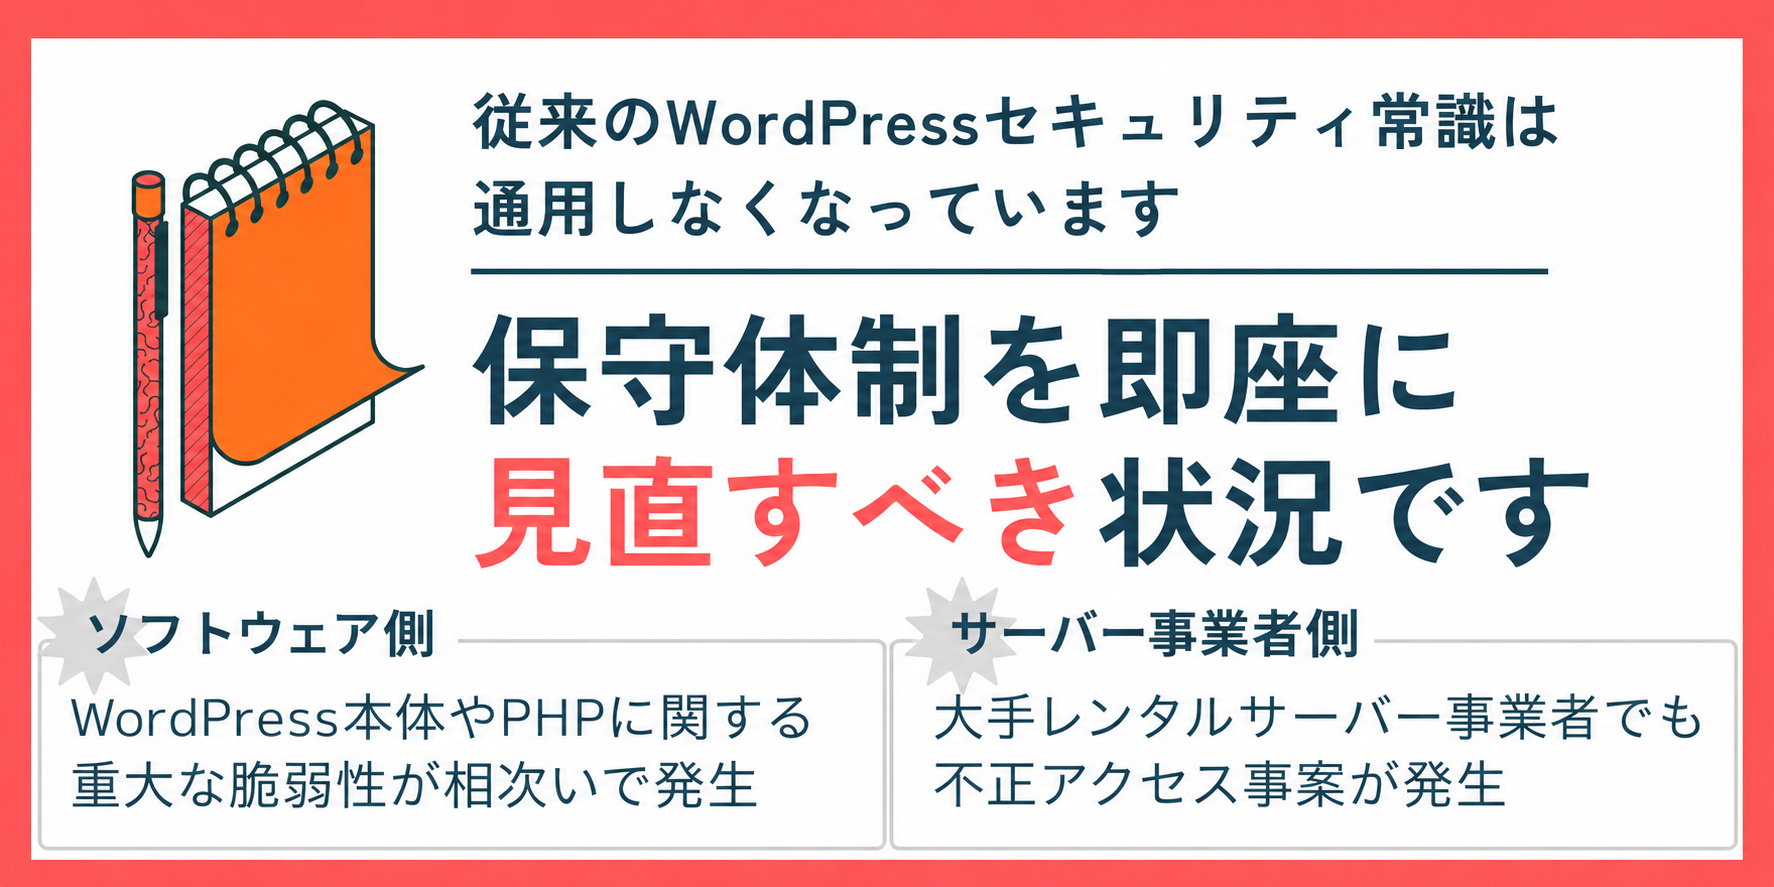
2026年に入り、WordPress本体やPHPなどのソフトウェアから、レンタルサーバー事業者の管理領域に至るまで、Webサイトの安全性を脅かす重大なセキュリティ問題が相次いでいます。
それぞれの領域でセキュリティ問題が発生すること自体は、これまでもありました。しかし、これほど重大な問題が異なる領域で同時期に相次ぐ状況は、非常に異例であると弊社では考えています。
特に注意したいのは、WordPress本体を適切に管理していても、脆弱性への対応が間に合わなかったり、サイト運営者自身では防げない問題が発生したりする可能性があることです。
こうした状況を踏まえ、WordPressの保守管理について今一度考えておく必要があります。
WordPress本体に関する重大な脆弱性の発生
2026年7月、WordPressの脆弱性としては10年に一度レベルの「wp2shell」と呼ばれる攻撃チェーン(CVE-2026-63030、CVE-2026-60137)が公表されました。
参考:Aikido Security公式ブログ
※「wp2shell」が命名されたソース、英語サイトです。
REST APIのバッチ処理の不備とSQLインジェクションを組み合わせ、認証なしにサイトを乗っ取れるという深刻な脆弱性です。対象は6.8系〜7.1βと幅広く、推定5億件超のサイトが影響を受けるとされ、WordPress.org側も異例の強制自動アップデートに踏み切りました。
WordPress本体の脆弱性と言えばログインを通じて行われるものが大半でした。ところが、今回の場合はログインせずとも外部からサイトの改ざんが可能という非常に珍しい事案でした。
また、WordPress本体バージョンも比較的新しいもので発生しており、「WordPress本体は古いほどセキュリティ的に危険」という常識からも外れていたため、ショックを受けたユーザーも多かったものと思います。
これまでのWordPressセキュリティにおいては、本体に関する重大な脆弱性というのは稀で、その多くはプラグインやテーマに起因するものでした。
しかし、今回のように比較的新しいWordPress本体にも深刻な脆弱性が発見され、ログイン不要で攻撃できる事態は、従来の認識を覆すものです。
重大な脆弱性が発見されても、修正版の公開や更新が間に合うとは限らず、適切に保守していても攻撃を受ける可能性があります。
PHP本体に関する重大な脆弱性の発生(php2shell)
2026年10月には、WordPressを動かしているPHPそのものに「緊急」レベルの脆弱性「php2shell」が公表されました。
この脆弱性は、WordPressをどれだけ最新の状態に保っていても防げないもので、悪用されるとログイン不要でサーバー上のプログラムを実行され、サイトの改ざんや情報漏洩などにつながる恐れがあります。
さらに深刻なのは、10月21日の修正版公開よりも前の10月17日に、すでにこの脆弱性を悪用しようとする攻撃が観測されていたことです。
この事態を受け、国内でも多くのWebサービスが予防的に停止するなど、緊急対応を迫られました。
つまり、普段からWordPressを適切に管理していても、修正版が公開される前に攻撃を受ける可能性があるということです。 更新などの予防策だけでは、こうしたリスクに対処しきれない場合があります。
php2shellの影響や具体的な対策については「php2shellとは?PHPの脆弱性の影響と今すぐやる対策」で詳しく解説しています。
レンタルサーバー側の不正アクセスも、もはや他人事ではない
2026年8月、さくらインターネットは自社システムへの不正アクセスを公表。レンタルサーバーでは合計951アカウントに不正ログインや情報閲覧などの影響が確認・懸念され、販売管理システムでは最大136万563アカウントの会員情報が影響を受けた可能性があるとしています。
参考:当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)
さらに2026年9月20日、ConoHa WINGも「一部収容ホストへの第三者による不正アクセス」を公表しました。対象は426件のアカウントで、9月3日の侵入から検知(9月16日)まで約2週間を要しています。
さらに、顧客のWebサーバー領域に不正なプログラムが設置されていたことも確認されています。
これまで、レンタルサーバーはセキュリティ面で比較的安全と考えられ、DDoS攻撃などによる一時的なサーバーダウンはあっても、サーバー事業者側への不正アクセスによって利用者のサイトが被害を受けることは、あまり想定されていませんでした。
今回のConoHa WINGの事例では、データの消失までは確認されていません。
しかし、不正プログラムの機能や実行権限によっては、Webサイトのファイルやデータベースが改ざん・削除され、サイトの復旧が困難になる恐れもあります。
こうしたサーバー事業者側のインシデントは、WordPress本体やプラグインを最新に保っていても防ぎきれません。
だからこそ、サイト運営者は自分では防げない事故によって、大切なデータを失う事態も想定しておく必要があります。
===サイト引越し屋さんではWordPressの保守管理を代行しております。
詳しくは、下記のサービス詳細をご覧ください。
>>WordPress保守管理サービス詳細はこちら
「保守=予防」から「保守=予防+復旧」へ
前述の通り、WordPressのセキュリティ環境は急速にリスクが増しています。
脆弱性が公表されてからハッカーが攻撃を始めるまでの時間は年々短くなっており、セキュリティ対策がなされた新しいバージョンが適用される前に攻撃されるケースが後を絶ちません。
また、さくら・ConoHaの事例のように、サーバー事業者側で起きるインシデントは、利用者側がどれだけ注意していても防ぎようがありません。WordPress本体もプラグインもきちんと更新しているだけでは対応できない領域です。
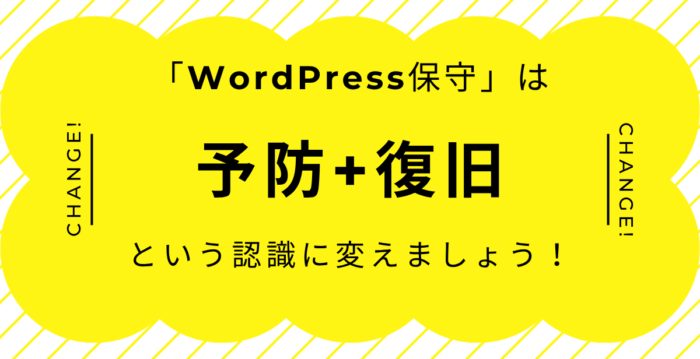
これら状況を踏まえると、今までWordPress保守といえばセキュリティ対策など予防のイメージが強いですが、その発想を転換して、WordPress保守とは「予防+復旧」であるという認識に変えてください。
もはやセキュリティ事案は起きる前提で、いかに確実にサイト復旧できるかが重要です。
===
WordPressのメンテナンス対応が面倒だと感じたらプロにお任せください!
>>WordPress保守管理サービス詳細はこちら
Webサイトの復旧力とは?WordPress保守における新しい評価軸
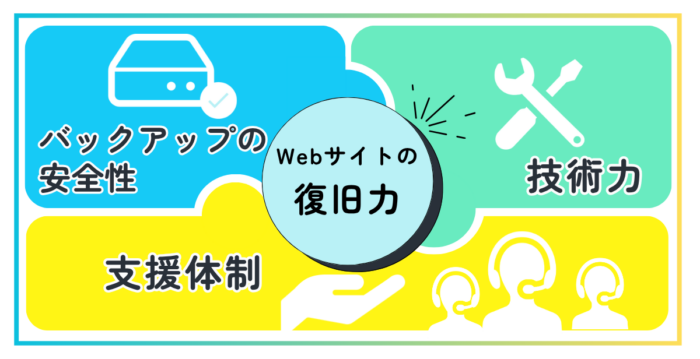
Webサイトの復旧力とは、WordPress等のWebサイトに事故やハッキングが起きた際に、サイトを元の状態へ戻せる力を指す、私たちサイト引越し屋さんが2026年9月に生み出した造語です。
これからのWordPress保守においては、この復旧力がどれだけあるかが問われます。
なお、Webサイトの復旧力は3つの要素の掛け算で成り立っています。
「バックアップの安全性」 × 「技術力」 × 「支援体制」
※是非この機会にこれら公式を覚えておいていただくとともに、念のためこのページをお気に入りに登録するなどして何度でも見返せるようにしておいてください。
1.バックアップの安全性
まず確認したいのは、バックアップが契約中のサーバーと同じ環境に置かれていないかという点です。
サーバー本体とバックアップが同じ場所にあると、さくらインターネットやConoHaの事例のようなインフラ障害・不正アクセスが起きた際、バックアップごと失われてしまいかねません。
契約サーバーとは別で、独立したクラウド環境にバックアップが保管されていることが望ましいです。また、その中でも最も推奨されるのはAWSになります。
理由としては、DropboxやGoogle Driveなどの一般的なクラウドストレージでは、WordPress経由のAPIにバックアップファイルを編集する権限が含まれているためです。万が一WordPressがハッキングされると、派生してバックアップファイルも改ざんや削除されてしまうリスクを拭えません。
その点、AWSであればカスタマイズ次第でファイルのアップロード権限のみに制限することが出来るため、バックアップを改ざんされたり削除されてしまう心配がありません。また、1サイト毎にユーザーを発行して管理することで、完全に1サイトずつ分離して安全にバックアップが可能です。
ただし、あくまでカスタマイズ次第になるため、ただAWSを使っていれば必ず安全というわけではないことに注意が必要です。
2.実績に裏付けられた確かな技術力
WordPressのセキュリティ保守対応においては、マルウェア感染やハッキングによる改ざん、レンタルサーバー側の障害など、実際にどれだけ多様なトラブルに向き合い、乗り越えてきたかという経験の蓄積こそが、いざという時の対応力を左右します。
万が一ハッキングや改ざん被害に合った場合、復旧までの時間が勝負を分けます。長引くほど損害や後遺症が大きくなるため、技術力は非常に重要です。
また、制作と保守はまったく異なる分野の技術でもあることにも注意してください。「サイトの制作が出来るなら保守もできるだろう」という安易な考えで委託していると、事故後の対応が長引いた末、結局は復旧できずに終わるという事態も考えられます。
そういったことが起きないために分かりやすい指標として、WordPressの管理に関わる累計の対応実績がどれぐらいあるか見ておくとよいでしょう。最低でも数百件、できれば数千件の対応実績があると安心です。
3.安定的にサービスを提供できる支援体制
支援体制で見落とされがちなのが、対応が特定の担当者に依存していないかという点です。
専属の担当者がいることは安心材料になりますが、その担当者が不在のときに品質が大きく落ちてしまっては本末転倒になってしまうためです。
対応履歴やサイト情報がシステムで一元管理され、誰が対応してもスピーディーかつ均一な品質を保てる体制になっているか、そして月次のメンテナンスと緊急時対応の両方を途切れなく提供できるかどうかも、あわせて確認しておきたいポイントです。
分かりやすい指標としては、サービスの運営年数や支援体制を支える仕組み(どのようなシステムを活用していて、どんな点に工夫しているか)を見ることです。
===WordPressのセキュリティ対策が不安な場合はプロへ任せるのが安心です。
>>WordPress保守管理サービス詳細はこちら
サーバー攻撃により20サイトのWordPressが同時ハッキングを受けた事故から復旧した事例
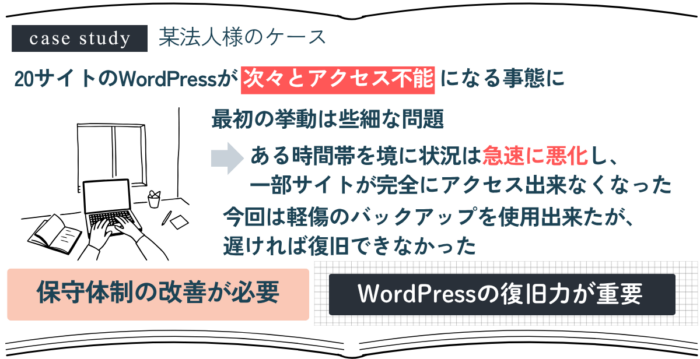
さて、ここではWordPressの復旧力が重要だということがイメージしやすいよう、弊社サイト引越し屋さんにて実際に対応した復旧案件の事例をご紹介したいと思います。
弊社にご相談いただいた某法人様はあるときサーバー攻撃を受けて、20サイトのWordPressが次々とアクセス不能になるという深刻な事態に直面されました。
少し表示スピードが遅いときがあったり、サイト内の一部表示が崩れるなど、最初の挙動は些細なことであったそうです。
ところが、ある時間帯を境に状況は急速に悪化し、一部サイトが完全にアクセス出来なくなったことを皮切りに、同じサーバー内に同居していた他のWordPressも二次被害を受けてアクセス出来なくなったとのことです。
弊社にご相談いただいた時点では既に20サイト全てダウンしてしまっており、復旧できるか怪しまれる状況でした。
幸いにも、サイトがダウンしてから早急にご連絡いただけたおかげでレンタルサーバーの自動バックアップに軽傷状態のバックアップが残っていたため、そのデータを使って復旧することになりました。
まずは20サイトの中から復旧するサイトと廃止するサイトを精査いただき、復旧対象となったサイトについては優先度も合わせて判断いただきました。
復旧対象となったWordPressサイトから改ざんの原因となったウィルスを削除するとともに再発防止策を講じたうえで、新しいサーバー環境にて無事に復旧することができました。
復旧後は様子を見ましたが再発の様子もなく、念のため復旧から1ヶ月後にお客様に確認を入れた際も「お陰様で復旧後は快適にサイト運営を再開できています。本当に助かりました!」との嬉しいお言葉をいただいております。
本事例に関しては前述の通りレンタルサーバーにまだ使えるデータが残っていたため運よく復旧できましたが、もし発見が遅れていた場合は復旧が難しい、または、長引いていた可能性が高いです。
お客様にもそのことをしっかり注意喚起するとともに、今後の保守体制についてもアドバイスさせていただきました。是非、本記事をご覧のサイト管理者様にも参考にしていただければと思います。
まとめ
本記事を最後までお読みいただきありがとうございます。Webサイトの復旧力という耳慣れない言葉を初めてご覧になった感想はいかがでしょうか?
WordPressを取り巻く脅威は、もはや「本体やプラグインをこまめに更新していれば安心」というレベルを超えています。
AIによる攻撃の高速化、大手ホスティングサービスにおける不正アクセス、これらはどんなに注意深いサイト運営者であっても完全には避けられないリスクです。
だからこそ、これからの時代に求められるのは復旧まで考えたWordPress保守です。「防ぐ」だけでなく「戻せる」体制を整えることこそが、これからのWordPress保守における本当の安心につながります。
ぜひ本記事で学んだことを参考にするだけでなく、行動レベルで活かしていただければと思います。
\「絶対に復旧できる」WordPress保守サービス/
世界最高品質のバックアップ体制累計3,500案件以上の対応実績
WordPressの保守管理は私たちサイト引越し屋さんにお任せください。
専属担当がお客様をサポートします。
>>WordPress保守管理サービス詳細はこちら
この記事を書いた人

サイト引越し屋さん編集部
累計対応実績3,500案件以上、日本で最も利用されているサーバー移転&保守代行サービス『サイト引越し屋さん』のマーケティング部です。 サイト引越しに関わる技術情報をはじめ、WordPressやその他のWebサービスに関するノウハウを発信しています。 全日本SEO協会所属。
この記事を監修した人
彦坂 康太郎
株式会社DPパートナーズ 代表取締役。大学在学中にアフィリエイトを始めたことからメディア運用やSEOにハマる。独立後は運営サイトをサイトM&Aで売却し、その時の経験をもとにWordPressのサーバー移転&保守サービス『サイト引越し屋さん』を立ち上げる。WordPress運用歴は15年以上。複数の大手ホスティング会社にてセミナー登壇なども務める。
本サイトにてご提供している情報については、最新かつ正確な情報を提供するよう努力していますが、情報の正確性や完全性を保証するものではございません。また、コンテンツには一部プロモーションが含まれております。本サイトの情報を利用することによって生じたいかなる損害に対しても、当社は責任を負いかねます。情報をご利用される際は、ご自身の判断と責任において行っていただきますようお願い致します。