- セキュリティ
最終更新日:
 サイト引越し屋さん編集部
ペネトレーションテストとは?脆弱性を見つける重要手法
ペネトレーションテスト(ペンテスト)は、システムやネットワークのセキュリティ脆弱性を検出するための重要な手法です。
このテストを通じて、悪意のある攻撃者が侵入する可能性のある弱点を事前に発見し、対策を講じることができます。
本記事では、WordPressの保守管理サービスを提供している『サイト引越し屋さん』が、ペネトレーションテストの基本的な流れや目的、具体的な手法について詳しく解説します。
\Webサイトの脆弱性診断を"無料"でご提供しています/
「自社のWebサイトにセキュリティ上の問題があるか知りたい」「まずはお金をかけずに簡単なWebサイトの健康診断をしてほしい」
そのような方に向けて、サイト引越し屋さんでは
Webサイトの脆弱性診断を"無料"でご提供しています。
ご希望の場合は下記お問い合わせフォームにて、
ご相談内容に「Webサイトの脆弱性診断希望」と記入のうえ送信ください。
>>お問い合わせフォームはこちら
ペネトレーションテストとは?
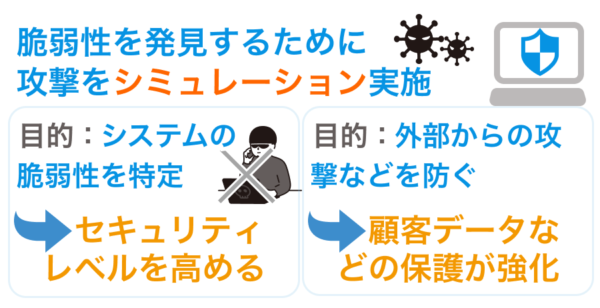
ペネトレーションテスト(通称:ペンテスト)とは、企業のITインフラやWebアプリケーションにおける脆弱性を発見するために、専門家が攻撃者と同じ手法で実際に侵入を試みるセキュリティテストです。
多くの企業がこのテストを行う理由は、情報漏洩やサイバー攻撃のリスクを未然に防ぐためであり、業界の基準で実施を求められる場面も増えています。たとえば、2025年3月に取りまとめられた「クレジットカード・セキュリティガイドライン」6.0版では、カード決済を扱うECサイト(EC加盟店)に、システムやWebサイトの脆弱性対策が新たに求められています。
参考:「クレジットカード・セキュリティガイドライン【6.0版】」を取りまとめました|クレジット取引セキュリティ対策協議会
参考:クレジットカード・セキュリティガイドライン【6.0版】|クレジット取引セキュリティ対策協議会
ペネトレーションテストとよく比較されるのが「脆弱性診断」です。脆弱性診断はツールや手作業で弱点を網羅的に洗い出すもの、ペネトレーションテストは攻撃者の目的(情報の持ち出しなど)を想定して、実際に侵入できるかを検証するものです。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 弱点を網羅的に洗い出す | 実際に侵入できるかを確かめる |
| 進め方 | ツールや手作業で決まった項目を検査 | 攻撃シナリオを立てて侵入を試みる |
| 向いているケース | サイト公開前・定期点検 | 重要な情報を扱うシステムの総合的な検証 |
ペネトレーションテストの目的
ペネトレーションテストの主な目的は、システムの脆弱性を特定し、それを修正することでセキュリティレベルを高めることです。
また、企業内のセキュリティポリシーやインシデント対応の有効性を検証する機会にもなります。
実施する理由
ペネトレーションテストは、特に新しいシステム導入時や大規模なシステム更新後に実施されることが多く、外部からの攻撃や内部からの不正アクセスを防ぐために行います。
テストを実施しておくことにより、顧客データやビジネス情報の保護が強化されます。
【現場メモ】
最近は、クレジットカード決済を導入しているECサイトで「脆弱性診断またはペネトレーションテストを定期的に実施しているか」を決済代行会社から確認されるケースが増えています。
当社でも、WordPress(Welcart)で運営しているECサイトのお客様から、決済代行会社のチェックシートへの回答についてご相談をいただきました。カード決済を扱うサイトは、定期的な診断を前提に計画を立てておきましょう。
===
脆弱性診断に興味があるけど、どこに相談していいのか分からない。
そんなときはサイト引越し屋さんにご相談ください。
ペネトレーションテストの種類
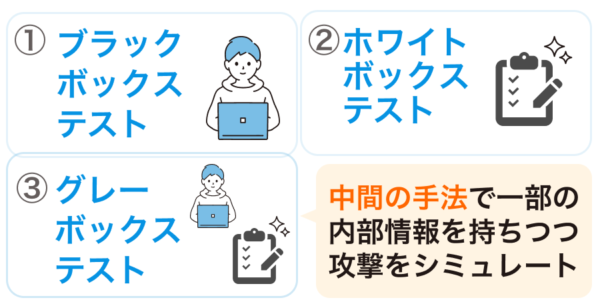
ペネトレーションテストには、いくつかの異なる方法があります。それぞれの方法は、テスト対象や攻撃シナリオに応じて使い分けられます。例えば、下記のようなものがあります。
- ブラックボックステスト
- ホワイトボックステスト
- グレーボックステスト
ブラックボックステスト
ブラックボックステストは、テスターがシステムに関する内部情報をほとんど持たずに行うテストです。実際の攻撃者のような視点で脆弱性を発見することが目的です。
ホワイトボックステスト
ホワイトボックステストでは、システムの内部構造やコードに関する詳細な情報を元にテストが行われます。内部の脆弱性を細かくチェックすることが可能です。
グレーボックステスト
グレーボックステストは、ブラックボックスとホワイトボックスの中間の手法で、一部の内部情報を持ちながら外部からの攻撃をシミュレートします。
===
まずはお金をかけずに無料で脆弱性診断に取り組んでみたい。
サイト引越し屋さんでは、無料の脆弱性診断をご提供しています。
ペネトレーションテストの手順
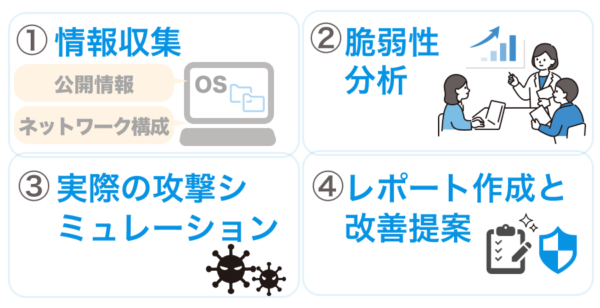
ペネトレーションテストは、一般的に次の4段階で進みます。
- 情報収集
- 脆弱性分析
- 実際の攻撃シミュレーション
- レポート作成と改善提案
1.情報収集
最初のステップでは、対象システムの公開情報やネットワーク構成を調査します。この段階での情報が後続の攻撃シミュレーションの精度を左右します。
具体的には、OSやインストールされているソフトウェアの種類、ソフトウェアのオプション設定状況を調査します。
2.脆弱性分析
次に、収集した情報をもとに、ハッキング攻撃のシナリオを生成します。このときに、既知の脆弱性データベースやツールを活用します。
3.実際の攻撃シミュレーション
分析の結果得られた脆弱性に対して、実際のハッキング攻撃に近い形でアクセスして、脆弱性の詳細を確認します。
ただし、データを書き換えるような危険な操作は行いません。脆弱性が確認できた時点で、次のシナリオに進みます。
こうすることにより、調査の精度とシステムへの安全性を両立しながら、脆弱性を洗い出していきます。
4.レポート作成と改善提案
最後に、発見された脆弱性について詳細なレポートを作成し、セキュリティ強化のための技術的な対策や経営層向けのポリシー策定等を含めた改善提案を行います。
===
脆弱性診断について相談の乗ってもらったり、アドバイスが欲しい。
そんなときはサイト引越し屋さんにご相談ください。
ペネトレーションテストに使われるツール
ペネトレーションテストには、専用のツールが活用されることが一般的です。以下にいくつかの代表的なツールを紹介します。
- Metasploit
- ZAP(旧OWASP ZAP)
- Burp Suite
- Nmap
- イージスEW
Metasploit
Metasploitは、最も有名なペネトレーションテストツールの一つで、さまざまな脆弱性を探知し、攻撃を自動化する機能があります。
ZAP(旧OWASP ZAP)
ZAPは2023年にOWASPから独立し、現在は「ZAP by Checkmarx」として提供されています。ZAPは、Webアプリケーションを診断するためのツールです。
ホームページの各ページをツールが巡回して、脆弱性を自動的に調査します。
>>ZAP公式サイト
Burp Suite
Burp Suiteは、Webアプリケーションのセキュリティテストに特化したツールです。SQLインジェクションやクロスサイトスクリプティング(XSS)などの脆弱性を効率的に検出できます。
Nmap
Nmapは、ネットワークのIPアドレススキャンとポート調査に使用されるツールです。攻撃対象となるサービスやポートを特定するのに役立ちます。
イージスEW
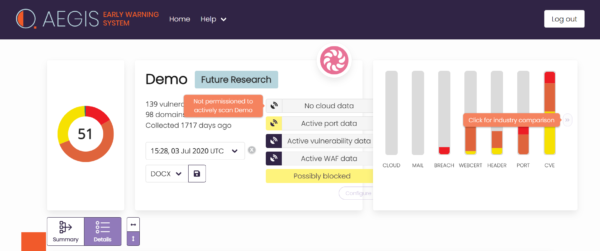
イージスEWは、プラットフォームのペネトレーションテストを実施するツールです。
ASM診断も実施可能で、インターネット上・社内イントラネット・納品前システムのすべてに対しペネトレーションテストの実施が可能です。
すべての診断結果を1つのプラットフォームで統合管理することが可能です。
ペネトレーションテストを実施する際の注意点
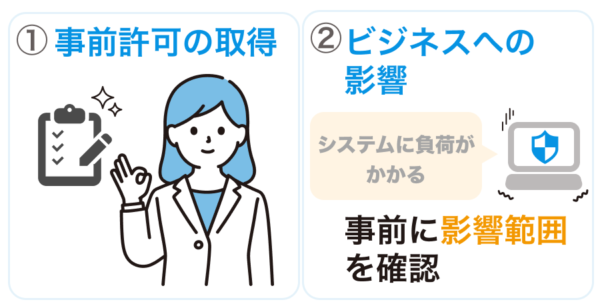
ペネトレーションテストは、適切な手順と環境で行う必要があります。以下の点に注意して実施しましょう。
事前許可の取得
テスト対象のシステムやネットワークの所有者から事前に許可を得ることが必須です。許可なく他人のシステムに侵入する行為は、不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)に違反するおそれがあります。
参考:不正アクセス行為の禁止等に関する法律|e-Gov法令検索
ビジネスへの影響
ペネトレーションテスト中にシステムに負荷がかかり、一時的に停止することもあるため、事前に影響範囲を確認し、深夜に実施するなど、業務への影響が最小限となるよう調整します。
まとめ
ペネトレーションテストは、サイバーセキュリティ対策において非常に重要な役割を果たします。
脆弱性を早期に発見し、適切な対策を講じることで、企業はサイバー攻撃のリスクを大幅に低減することが可能です。
適切なツールを活用し、信頼できる専門家に依頼することで、より効果的なセキュリティ強化が実現できます。
\Webサイトの脆弱性診断を"無料"でご提供しています/
「自社のWebサイトにセキュリティ上の問題があるか知りたい」「まずはお金をかけずに簡単なWebサイトの健康診断をしてほしい」
そのような方に向けて、サイト引越し屋さんでは
Webサイトの脆弱性診断を"無料"でご提供しています。
ご希望の場合は下記お問い合わせフォームにて、
ご相談内容に「Webサイトの脆弱性診断希望」と記入のうえ送信ください。
>>お問い合わせフォームはこちら
この記事を書いた人

サイト引越し屋さん編集部
累計対応実績3,500案件以上、日本で最も利用されているサーバー移転&保守代行サービス『サイト引越し屋さん』のマーケティング部です。 サイト引越しに関わる技術情報をはじめ、WordPressやその他のWebサービスに関するノウハウを発信しています。 全日本SEO協会所属。
この記事を監修した人

株式会社未来研究所
サイバーセキュリティ企業「未来研究所」の中の人です。 プラットフォーム脆弱性診断ツール『イージスEW』のASM+レコナイ(偵察)・ペネトレ診断と、伴走サービスで、セキュアな環境を提供します。SoftwareISAC・日本セキュリティマネジメント学会所属。
本サイトにてご提供している情報については、最新かつ正確な情報を提供するよう努力していますが、情報の正確性や完全性を保証するものではございません。また、コンテンツには一部プロモーションが含まれております。本サイトの情報を利用することによって生じたいかなる損害に対しても、当社は責任を負いかねます。情報をご利用される際は、ご自身の判断と責任において行っていただきますようお願い致します。